DAILY BRIEF
유럽 냉장시설 사이버공격 잇따라…EU, 긴급 보안조치 촉구
10월 이어 11월 초 추가 사고…집행위·ENISA·유로폴 공동 대응
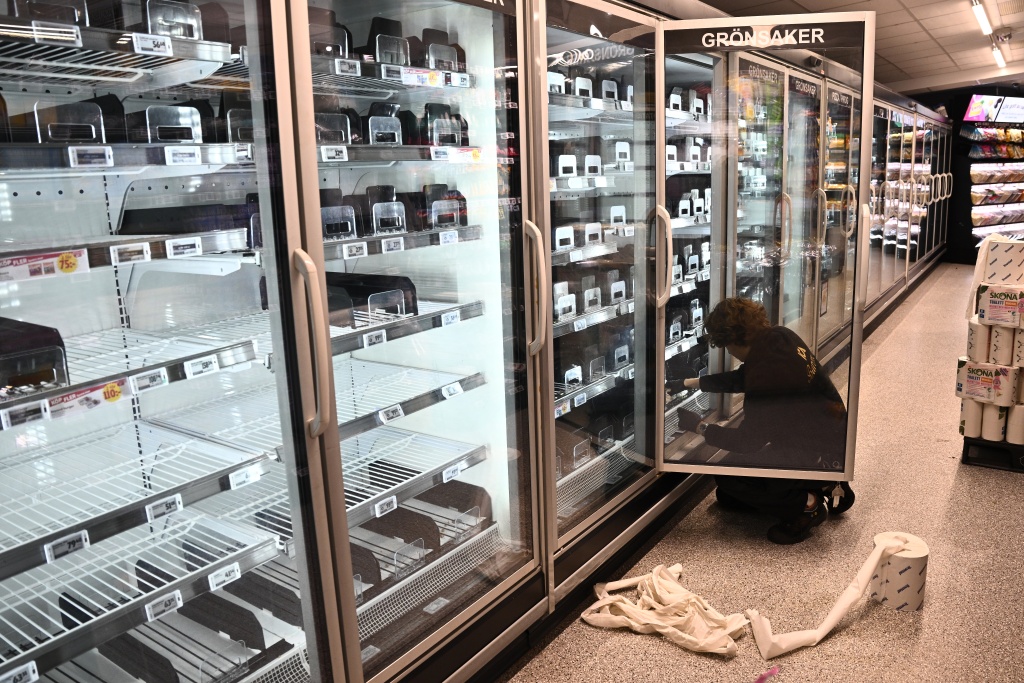
유럽에서 상업용 냉장시설을 겨냥한 사이버보안 사고가 잇따르자 유럽연합(EU) 당국이 공동 대응에 나섰다. 육류 등 온도 관리가 중요한 식품을 취급하는 유통 현장에서도 냉장설비의 디지털 보안이 주요 관리 과제로 떠오르고 있다.
유럽연합 집행위원회는 11월 4일 공동성명을 통해 지난 10월 11일 이후 여러 회원국의 상업용 냉장 시스템과 유사 장비에서 사이버보안 사고가 발생했으며, 11월 1~2일에도 추가 사고가 이어졌다고 밝혔다.
이번 성명에는 집행위 통신네트워크·콘텐츠·기술총국(DG CNECT), 유럽사이버보안청(ENISA), 유로폴 산하 유럽사이버범죄센터(EC3) 등이 참여했다. 이들 기관은 관련 조직에 피해 시스템의 보안 노출을 줄이기 위한 즉각적인 조치를 권고했다.
EU 당국은 사고 규모를 고려할 때 유럽 차원의 협력과 신속한 정보 공유, 공동 대응이 필수적이라고 강조했다. 피해 회원국은 사고 조사와 대응 지침 제공을 진행하고 있으며, 국가별 컴퓨터보안사고대응팀 네트워크와 사이버위기 연락망도 정보를 교환하고 있다.
냉장설비 보안, 식품 품질 관리와 연결
육류 유통 현장에서 냉장·냉동시설은 제품의 품질과 안전을 유지하는 핵심 설비다. 따라서 이번 사고는 디지털 시스템의 보안 문제가 실제 보관 환경과 영업에 영향을 줄 수 있다는 점에서 주목된다. 원격으로 연결된 설비를 운영하는 업체라면 온도 관리와 함께 시스템 접근 권한, 보안 업데이트 등도 점검할 필요가 있다는 시사점을 준다.
다만 이번 공동성명에는 국가별 피해 매장 수나 식품 폐기량, 구체적인 공격 경로는 제시되지 않았다. 공격 주체도 명시하지 않았다. EU 당국은 관련 기관과 함께 상황을 계속 감시하고, 회원국 대응기관의 공식 채널을 통해 최신 보안 권고를 확인하도록 안내했다.
- #축산물
- #유통
- #품질관리
관련 콘텐츠
DAILY BRIEF
미 농무부, 야생멧돼지 퇴치·관리에 5,190만 달러 지원
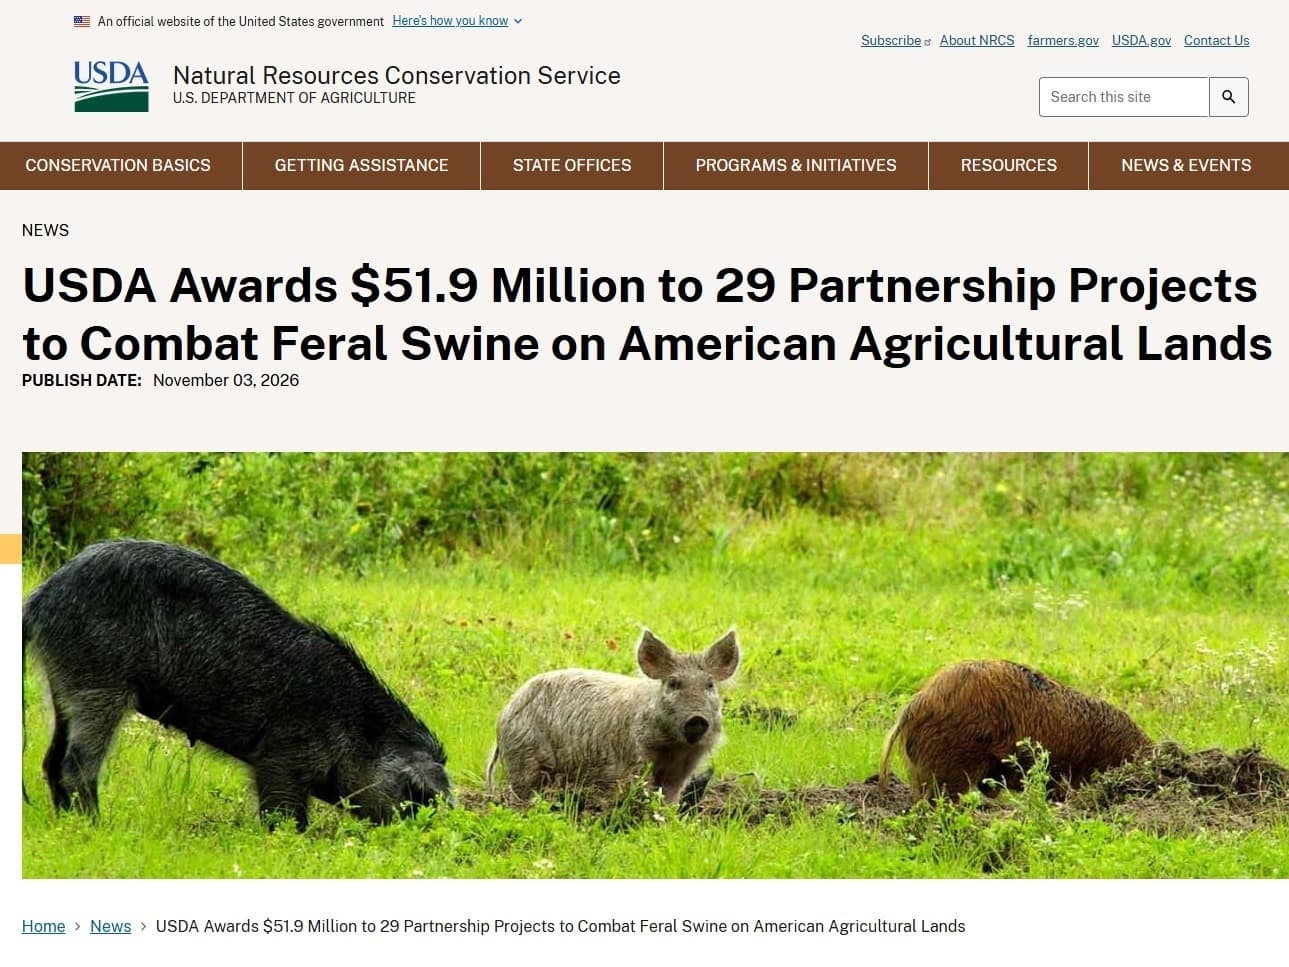
미국 농무부(USDA)가 야생멧돼지로 인한 농업 피해를 줄이고 가축과 사람의 건강을 보호하기 위해 13개 주의 29개 협력사업에 총 5,190만 달러를 지원한다.
2026.11.6
DAILY BRIEF
한돈과 국산 밤의 만남…‘옥주부’ 정종철, 상생 요리 3종 선보여
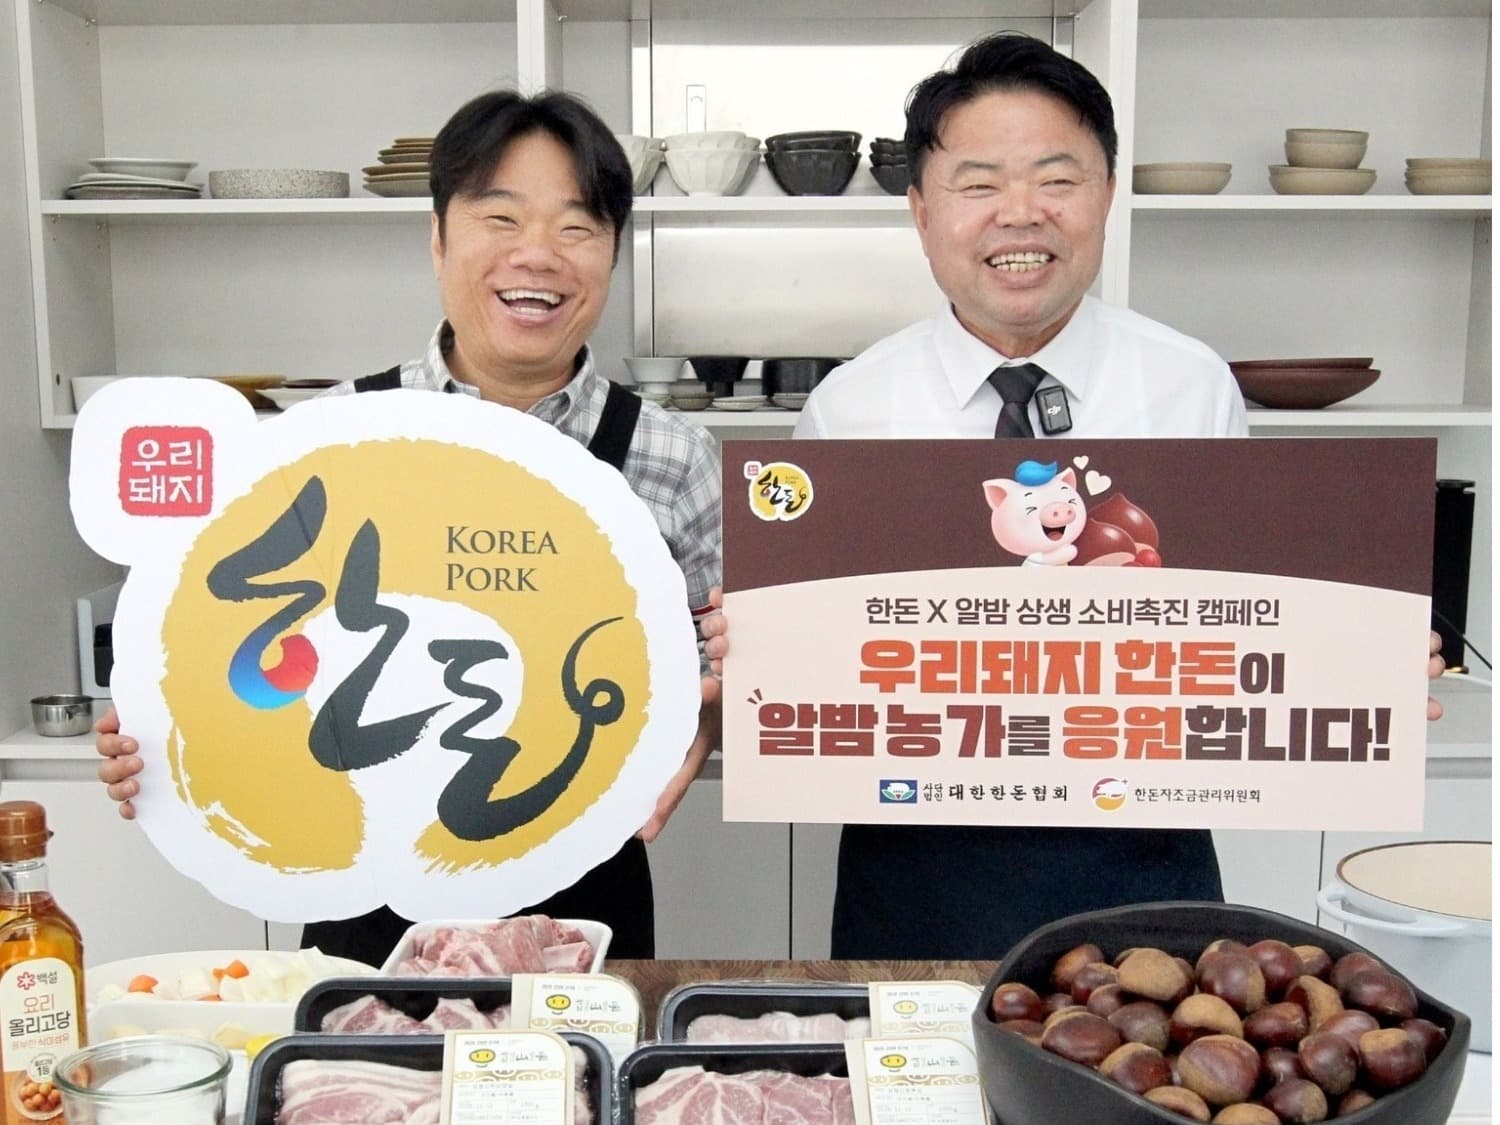
한돈자조금은 11월 5일 한돈 명예홍보대사인 개그맨 정종철, 이기홍 위원장과 함께 ‘한돈×우리 밤’ 특별 요리 콘텐츠를 촬영했다고 6일 밝혔다.
2026.11.6
DAILY BRIEF
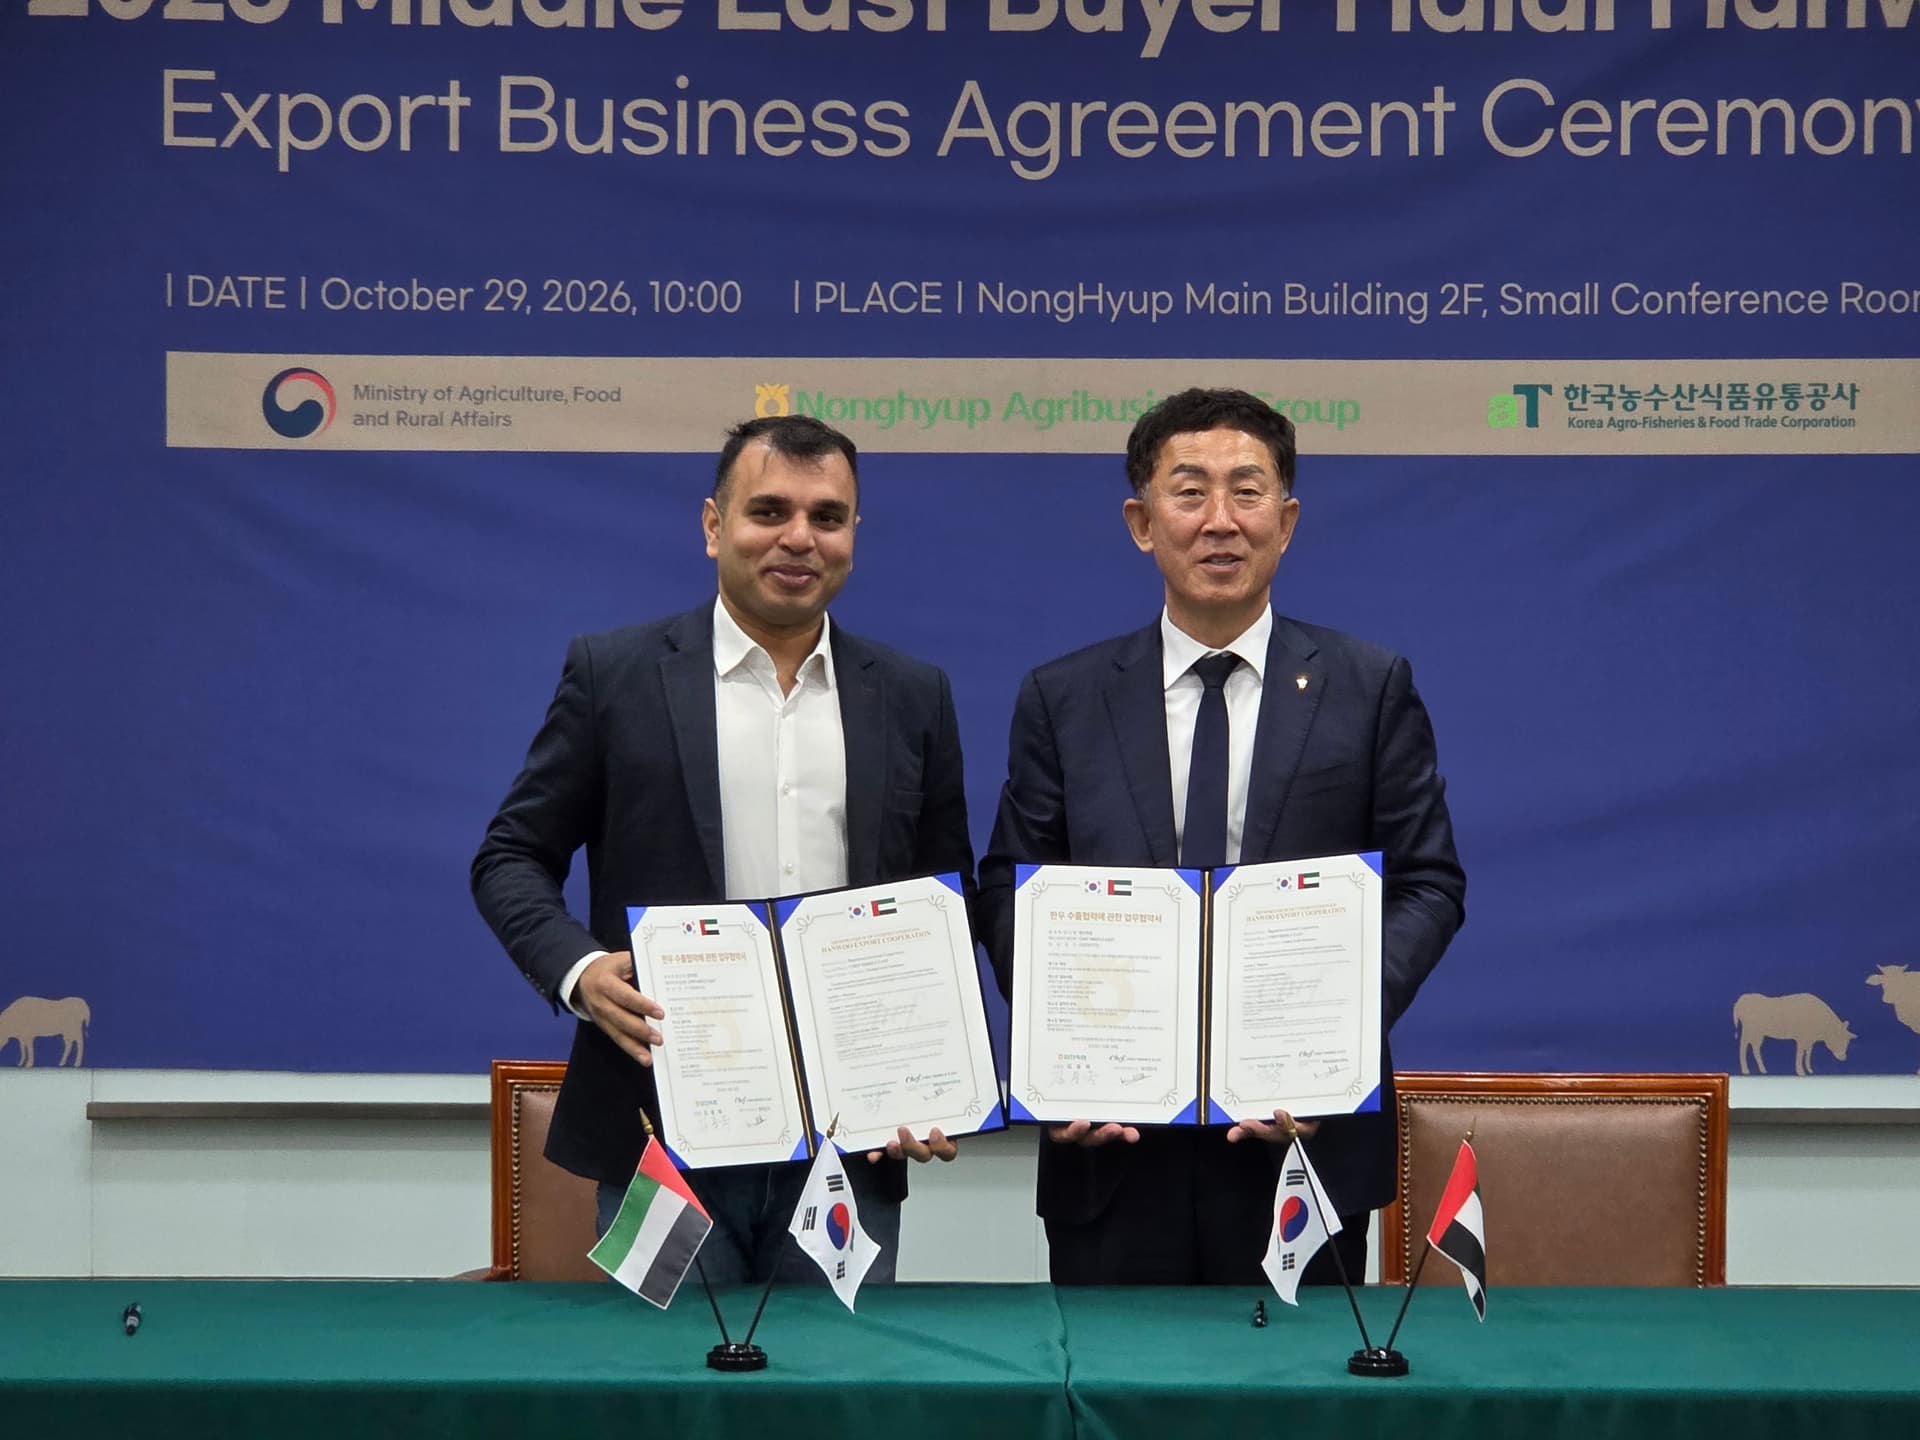
중동 바이어, 한우 꽃등심·안심에 관심…수출협력 MOU 5건
아랍에미리트(UAE)와 카타르의 육류 수입·유통기업들이 국내 한우 생산현장을 방문해 수출 협력 가능성을 살폈다. 초청 바이어 5개사 가운데 4개사가 꽃등심·안심·채끝 등 고급 부위의 샘플 공급을 요청하면서, 향후 실제 거래로 이어질지 주목된다.
2026.11.4